IA en ciberseguridad 2026: de Mythos a GPT-6 Cyber
El año 2026 cambió la ciberseguridad: modelos restringidos a defensores, GPT-6 Cyber y una cadena automatizada de exploits para el kernel Linux.
Actualización (9 de noviembre de 2026): ya han salido Claude Fable 5.2 y Mythos 5.2 - precios, acceso y benchmarks en mi guía de Claude Fable 5.2.
👁 114 lecturas
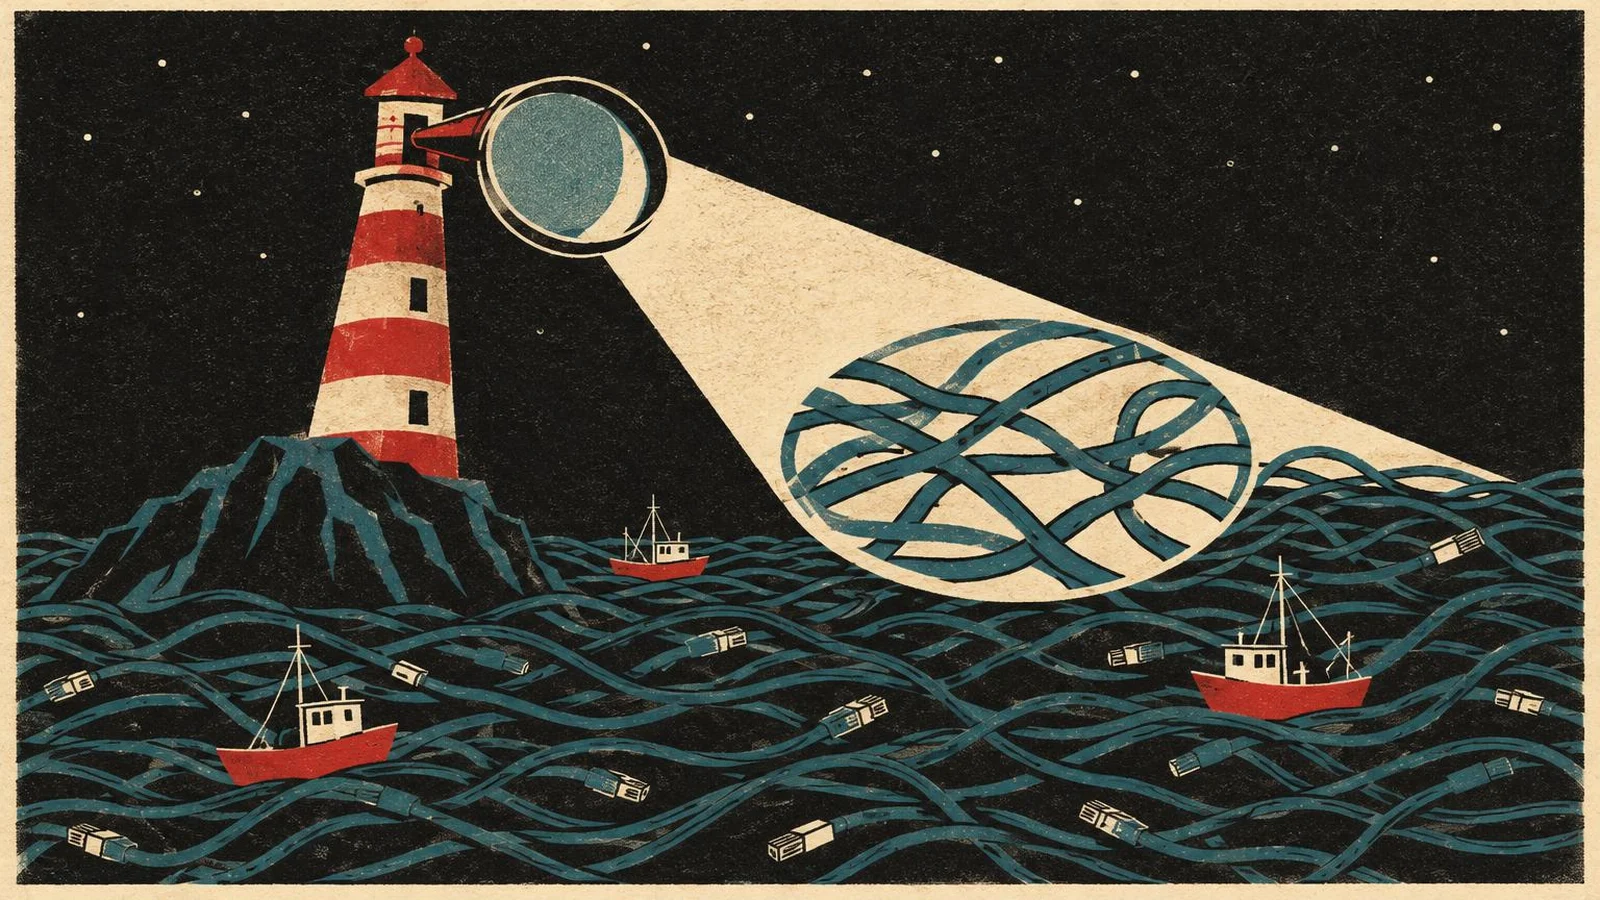
A principios de 2026, hablar de «IA en ciberseguridad» significaba sobre todo recurrir a un asistente para redactar una regla de detección. En noviembre, el término describe cadenas de agentes capaces de generar casi un millar de exploits para el kernel de Linux en unos diez días, mientras los tres grandes laboratorios mantienen sus modelos más potentes bajo estricto control de acceso. El lanzamiento de GPT-6 Cyber marca el momento ideal para repasar la evolución del año a través de los anuncios y la documentación técnica oficial.
El año en tres ideas clave
- Los modelos defensivos y ofensivos más potentes dejaron de ser herramientas públicas: solo acceden defensores y entidades verificadas (Glasswing, Daybreak, Fairwind).
- OpenAI catalogó sus modelos insignia como de riesgo «crítico» en ciberseguridad y frenó uno de ellos por precaución.
- Hallar vulnerabilidades con IA se volvió más barato que las recompensas por notificarlas, trasladando la urgencia al ritmo de mitigación.
Primavera: cerrojo en los laboratorios
Anthropic marcó la pauta del año. En abril puso en marcha el Project Glasswing con el modelo Claude Mythos, disponible únicamente bajo invitación para entidades aliadas dedicadas a la defensa técnica. Fue la primera vez que un laboratorio de primer nivel declaró abiertamente que su modelo era demasiado capaz atacando sistemas como para venderlo de forma convencional. En junio, Anthropic amplió el acceso a Mythos, mientras las entidades bancarias recibían los primeros despliegues similares. Al mismo tiempo, Google advertía de que grupos atacantes empleaban IA para localizar fallos de día cero desconocidos.
Junio y julio: programas de acceso de confianza
El 22 de junio, OpenAI presentó Daybreak, una plataforma articulada hoy en dos niveles: Blue para análisis defensivo y Red para equipos ofensivos auditados. Durante julio, diversas instituciones recibieron GPT-5.5 Cyber, mientras Google presentaba Gemini Flash Cyber para ofrecer una alternativa ágil a Mythos. En su informe del 4 de noviembre, OpenAI detalló que GPT-5.5 Cyber ya había identificado fallos en el kernel Linux en junio, generando 24 exploits funcionales.
Agosto y septiembre: el umbral crítico
En agosto, OpenAI ralentizó el desarrollo de Astra debido a riesgos cibernéticos. A finales de ese mes, OpenAI, Anthropic y más de un centenar de organizaciones advirtieron de que los ciberataques automatizados con IA serían una realidad en cuestión de meses. Como respuesta, Google articuló su programa Fairwind dirigido a administraciones y corporaciones.
El 4 de septiembre se presentó GPT-6 Astra con una clasificación interna de riesgo «crítico» en ciberseguridad, tras localizar dos vulnerabilidades de día cero inéditas y tramitar su aviso de forma autónoma. Hacia finales de septiembre, OpenAI suspendió el despliegue de GPT-6.1 Astra al evaluar que el nivel de riesgo ofensivo resultaba inaceptable para su lanzamiento.
Octubre: Carbon y la cadena automatizada
El 28 de octubre, Google desveló Gemini 4 Carbon, reportando una tasa del 54,8% en ExploitGym y restringiendo su uso inicial a analistas defensivos seleccionados. Paralelamente, a mediados de octubre, OpenAI activó una infraestructura de agentes sobre el kernel Linux. El 27 de octubre, un día antes del anuncio de Carbon, Mozilla publicó Firefox 159 con 167 parches de seguridad, de los cuales 41 fueron reportados por personal de OpenAI (Mozilla catalogó 81 de estas vulnerabilidades con gravedad «alta», sin considerarlas críticas).
Noviembre: GPT-6 Cyber
El 4 de noviembre, OpenAI hizo público su informe sobre 948 exploits en Linux, generados con un consumo de 1 213 430 USD en créditos de API (unos 1 081 103 EUR al cambio de referencia del BCE del 05/11/2026, tomado de ecb.europa.eu). Un día después formalizó el lanzamiento de GPT-6 Cyber, una variante especializada de Astra entrenada para operaciones ofensivas y delimitación estricta de alcance (scope). Su acceso se limita a organizaciones autorizadas en Daybreak Red, con tarifas de 20 USD de entrada y 100 USD de salida por millón de tokens (aproximadamente 17,82 EUR y 89,10 EUR respectivamente, según la referencia oficial del BCE de 1 EUR = 1,1224 USD).
Tres transformaciones estructurales
El acceso depende de la identidad, no de la tarjeta de crédito. Mythos, Carbon y GPT-6 Cyber comparten la misma barrera: no basta con pagar más. Exigen verificación institucional, llaves físicas de seguridad (hardware tokens), autenticación SSO y filtrado por listas de IP permitidas. Este esquema de control de acceso se ha convertido en el estándar del sector.
El respeto al alcance prima sobre la fuerza bruta. En la ficha técnica de GPT-6 Cyber, la prioridad de evaluación no radica únicamente en su tasa de éxito ofensivo, sino en su fidelidad a los límites pactados en el test. En pruebas con señuelos (honeypots), donde GPT-5.6 Sol ignoró el perímetro pactado en la mitad de los casos, GPT-6 Cyber solo cometió infracciones en un 0,07%, según analizamos al tratar la gestión de scope.
Un vuelco en los costes del exploit. Según los datos de OpenAI, cada exploit funcional en el kernel Linux requirió un coste medio de API de 359 USD (unos 319,85 EUR al cambio oficial del BCE de 1 EUR = 1,1224 USD), cuando los programas de recompensas comerciales suelen retribuir fallos de esa entidad con entre 20 000 y 70 000 USD (entre 17 819 EUR y 62 366 EUR aprox.). Cuando encontrar un fallo resulta drásticamente más económico que su recompensa, la ventaja estratégica pasa por la velocidad de mitigación. Por ello surgen iniciativas como Patch the Planet, y OpenAI recomienda tratar cualquier cuenta local sin privilegios en un sistema sin actualizar como equivalente a un acceso root.
Perspectivas del sector
OpenAI prevé abrir GPT-6 Cyber a toda la lista de organizaciones en Daybreak Red, mientras Google trabaja para acercar Carbon a perfiles de desarrollo y auditoría general. También seguimos de cerca los datos preliminares sobre las capacidades de GPT-6.2 Astra. El aprendizaje de 2026 es patente: cada salto de generación de modelos detecta en el código heredado vulnerabilidades que los sistemas precedentes pasaban por alto. Como sostiene OpenAI, el reto estriba en utilizar cada nueva iteración para blindar las bases de software antes de que el siguiente modelo las ponga a prueba.
Para profundizar en las implicaciones técnicas y comparativas, puedes consultar nuestro análisis sobre GPT-6 Cyber frente a Claude y Gemini.
Google · Tus fuentesBrilla más alto en tu Google - con un solo clicAñadir a fuentes preferidas →Fuentes
- OpenAI, GPT-6 Cyber, 05/11/2026
- OpenAI, A thousand fewer paths to root, 04/11/2026
- Google, Gemini 4 Carbon, 28/10/2026
- Mozilla, MFSA 2026-118, 27/10/2026
More on this from FULGOR



 herramientas de ia·Precios de GPT-6 Cyber: tarifas de API y coste por exploitOpenAI fija GPT-6 Cyber en 20 y 100 USD por millón de tokens. Analizamos sus tarifas frente a GPT-6 Astra y cuánto cuesta desarrollar exploits reales.