Cómo acceder a GPT-6 Cyber: Daybreak Red y Blue paso a paso
Requisitos, proceso de solicitud y configuración de Daybreak Red y Blue de OpenAI para acceder a GPT-6 Cyber en tareas de ciberseguridad.
👁 115 lecturas
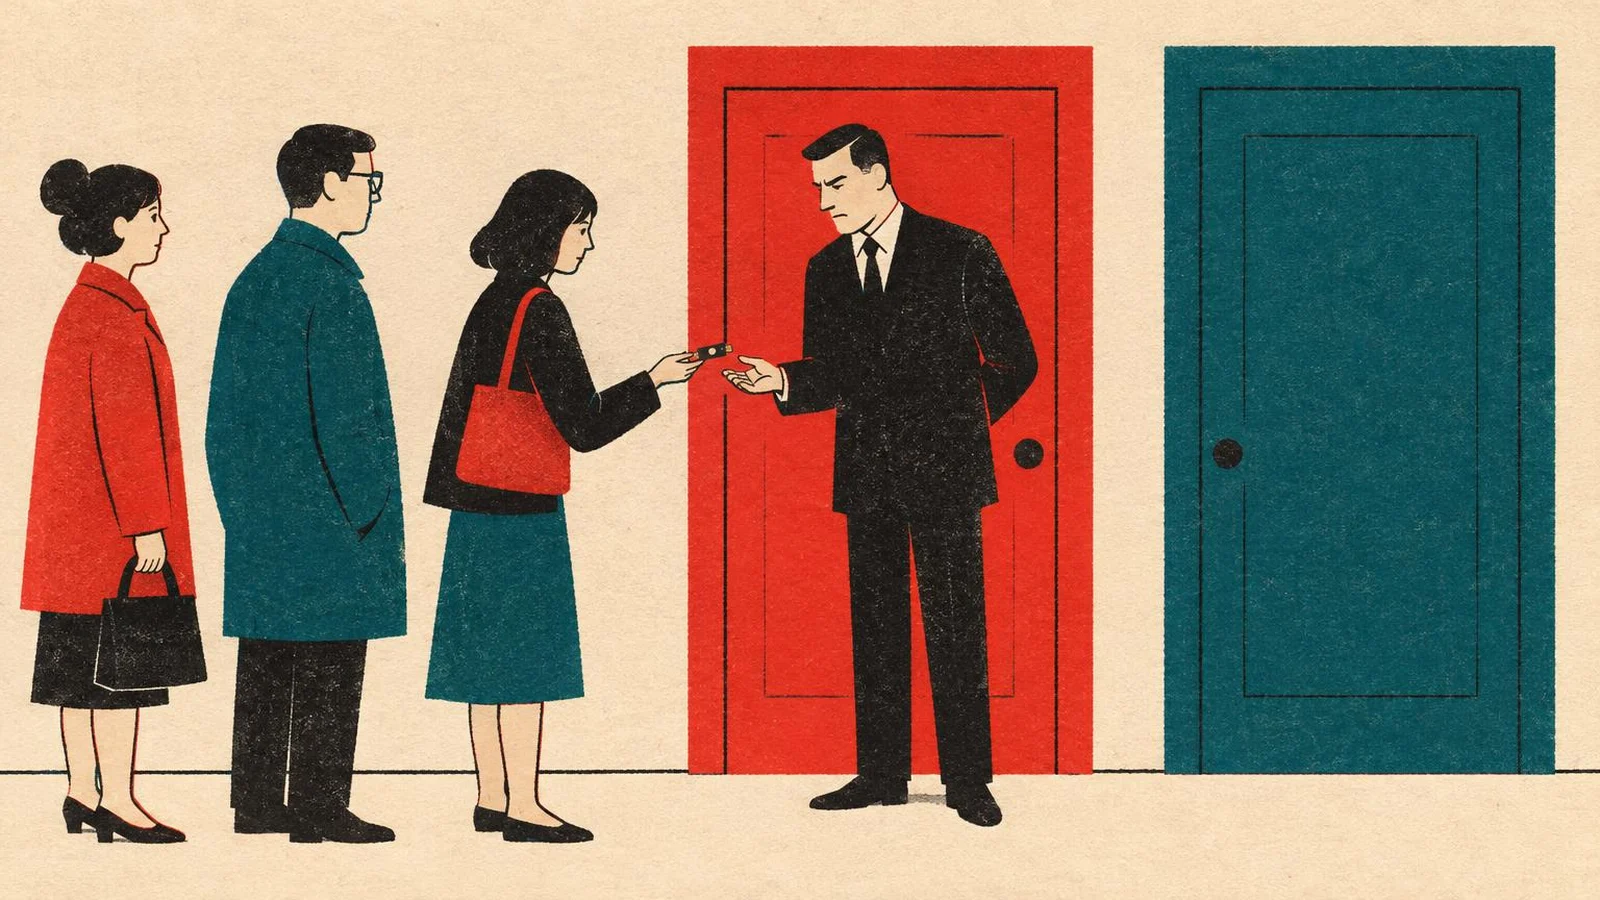
La pregunta más repetida tras el lanzamiento de GPT-6 Cyber es dónde hay que hacer clic para probarlo. La respuesta decepcionará a la mayoría: en ningún sitio, a menos que trabajes en una organización aprobada manualmente por OpenAI. He revisado la guía de Daybreak en el centro de ayuda de OpenAI y la tarjeta del sistema del modelo para detallar quién y por qué vía puede acceder hoy a este modelo, y qué opciones quedan para un auditor o pentester individual.
En resumen (a fecha de 05/11/2026)
- GPT-6 Cyber solo está disponible para organizaciones con Daybreak Red que hayan superado una aprobación específica para este modelo.
- Un usuario particular solo puede solicitar Daybreak Blue, el cual no da acceso a los modelos Cyber.
- Requisitos de Blue para particulares: plan de pago de ChatGPT, Advanced Account Security, al menos una llave física FIDO2, verificación de identidad y ser mayor de 18 años.
- La solicitud se realiza en
chatgpt.com/cyber(particulares) o mediante el formulario de Daybreak (empresas). La aprobación no es automática.
Daybreak o los dos niveles de acceso
Daybreak es el programa de OpenAI denominado oficialmente Trusted Access for Cyber. Comenzó en junio y ya lo abordé en el artículo Daybreak: OpenAI lanza su programa de ciberseguridad. La idea es sencilla: el ChatGPT habitual rechaza muchas peticiones que parecen el diseño de un ataque, aunque las plantee un profesional defensivo. Daybreak suprime parte de estas negativas, pero solo para perfiles verificados por OpenAI.
El programa cuenta con dos niveles. Daybreak Blue está enfocado a tareas defensivas: revisión de código, clasificación y triaje de vulnerabilidades, análisis de malware, respuesta a incidentes y validación de parches. Daybreak Red se dirige al trabajo ofensivo autorizado: pruebas de penetración, red teaming, redacción y verificación de exploits. El centro de ayuda de OpenAI recomienda Blue directamente como punto de partida para la mayoría de los equipos.
| Modelo | Sin Daybreak | Daybreak Blue | Daybreak Red |
|---|---|---|---|
| GPT-5.5, GPT-5.6 Sol | protecciones habituales | menos rechazos | menos rechazos |
| GPT-6 Luna, GPT-6 Sol | protecciones habituales | menos rechazos | menos rechazos |
| GPT-6.1 Sol, Astra | protecciones habituales | protecciones habituales | menos rechazos |
| GPT-5.6 Cyber | sin acceso | sin acceso | acceso |
| GPT-6 Cyber | sin acceso | sin acceso | acceso tras aprobación específica |
En el anuncio de GPT-6 Cyber, OpenAI señaló que amplía la fase alfa de Daybreak Blue para GPT-6 Astra a más organizaciones e investigadores individuales. No obstante, por ahora el centro de ayuda indica que Astra bajo Blue opera con las protecciones habituales.
Por qué un usuario individual no puede acceder a GPT-6 Cyber
Las preguntas frecuentes de la guía abordan si es posible obtener Daybreak Red a título personal. La respuesta es clara: no. Red solo se concede a empresas y organizaciones aprobadas, y no existe opción de pedirlo a través del formulario individual. OpenAI contempla excepciones, pero no se pueden solicitar de forma abierta. Además, existe un segundo filtro: activar Red en una organización no garantiza GPT-6 Cyber por defecto; de inicio, el modelo solo se ha facilitado a entidades con Red que OpenAI ha validado expresamente para este modelo concreto. El resto de clientes con Red recibe GPT-5.6 Cyber, y el acceso a GPT-6 Cyber se irá desplegando «pronto», sin fecha confirmada.
Daybreak Blue para particulares: paso a paso
Esta vía está abierta a cualquier usuario mayor de edad que cuente con un plan de pago. Según la guía de OpenAI, los pasos son los siguientes:
- Entra en
chatgpt.com/cyber, inicia sesión con la cuenta correspondiente y selecciona la configuración de Daybreak. - Activa Advanced Account Security. Es obligatorio registrar al menos dos métodos de acceso seguros, incluyendo una llave física FIDO2 de hardware. Ni las llaves por software ni las passkeys sincronizadas en la nube cumplen con este requisito.
- Guarda las claves de recuperación. Habilitar esta capa de protección cierra la sesión en todos los dispositivos y desactiva el inicio de sesión mediante contraseña, códigos por correo electrónico o SMS. Si pierdes las llaves de seguridad y los códigos de recuperación, perderás el acceso a la cuenta por completo, tal y como advierte OpenAI.
- Verifica tu identidad siguiendo las instrucciones que aparecen en pantalla.
- Configura las llaves de Daybreak, vinculando la llave de hardware (una requerida, una segunda opcional).
- Comprueba el estado. Cumplir todos los pasos no garantiza que la solicitud sea aceptada.
Mi recomendación es adquirir directamente dos llaves de hardware y guardar la segunda en una ubicación física distinta. Con Advanced Account Security activo, perder la llave no es un contratiempo menor.
Daybreak Red para empresas: requisitos exigidos por OpenAI
La tarjeta del sistema de GPT-6 Cyber detalla las exigencias mínimas para las organizaciones solicitantes: autenticación mediante SSO, autenticación multifactor, dispositivos corporativos gestionados, principio de mínimo privilegio, rotación periódica de credenciales, supervisión de empleados y canales de notificación de incidentes o sospechas de abuso. Para el acceso a Red mediante API se aplica por defecto una lista blanca de direcciones IP autorizadas; cualquier petición procedente de otra red será descartada. Si la empresa utiliza retención cero de datos (Zero Data Retention), generalmente deberá activar Private Safety Processing: los registros de las conversaciones se almacenan cifrados durante 30 días en el entorno del cliente, y las herramientas automáticas de OpenAI los auditan sin exponer su contenido al personal de soporte.
En el formulario de solicitud, OpenAI solicita información sobre la trayectoria y competencias técnicas de la organización en ciberseguridad, los casos de uso proyectados, la cuenta o espacio de trabajo donde operará el modelo y los datos corporativos de contacto. Un acuerdo comercial o el pago de suscripciones previas no garantiza la concesión de acceso.
Cómo activar GPT-6 Cyber una vez aprobada la solicitud
La aprobación no habilita el modelo por sí sola. El propietario del espacio de trabajo o de la organización de la API debe asignar los permisos a usuarios o proyectos específicos. A partir de ahí, se configura del siguiente modo:
- Codex (aplicación de escritorio): activar el selector de Daybreak dentro de las opciones avanzadas de modelo, desactivado por defecto. Exige la versión 26.908.40834 o superior si se inicia sesión vía ChatGPT, o la versión 26.1013.0 si se accede con clave de API.
- Codex CLI: versión 0.163.0 en adelante, ejecutando el comando
/daybreaken la sesión interactiva o estableciendodaybreak=trueen ejecuciones desatendidas. - API: mediante Responses API, especificando el modelo
gpt-6-cybery definiendo el parámetroaccess_programs.cybercon el valordaybreak_red. Configurar únicamente Red en el proyecto no basta; es indispensable llamar al modelo exacto.
Si las peticiones devuelven error, la documentación técnica sugiere revisar cuatro puntos críticos: confirmar que Red está activado en el proyecto en uso (no en el predeterminado), que la clave procede de dicho proyecto, que la IP de salida está registrada en la lista autorizada y que Private Safety Processing está configurado en caso de emplear Zero Data Retention.
Límites y exclusiones de Daybreak
El programa no desactiva la totalidad de los filtros éticos. Prohíbe terminantemente auditar sistemas sin contar con una autorización expresa y por escrito. No está permitido revender el servicio ni incrustarlo en productos comerciales destinados a terceros clientes, para lo cual existe un programa específico de distribución. Tampoco concede retención cero de forma automática. Además, OpenAI ha añadido restricciones estrictas en torno a sistemas de control industrial, infraestructuras críticas y plataformas electorales, creando para los defensores de estos entornos el subgrupo Daybreak Red for Critical Infrastructure.
Encontrarás un análisis técnico general en el artículo central sobre GPT-6 Cyber, y los costes operativos detallados en la guía de precios de GPT-6 Cyber.
Google · Tus fuentesBrilla más alto en tu Google - con un solo clicAñadir a fuentes preferidas →Fuentes
- Centro de ayuda de OpenAI, OpenAI Daybreak - Trusted Access for Cyber overview
- OpenAI, GPT-6 Cyber System Card, capítulo 5
- OpenAI, Daybreak
More on this from FULGOR



 noticias·GPT-6 Cyber y el kernel Linux: 948 exploits por 1,2 millonesOpenAI desplegó GPT-6 Cyber sobre el kernel de Linux: 948 exploits únicos para escalar a root por 1,21 millones de dólares en API. Analizamos el informe.